বৃহস্পতিবার, ২৪ সেপ্টেম্বর ২০২৬, ১০:২৮ পূর্বাহ্ন

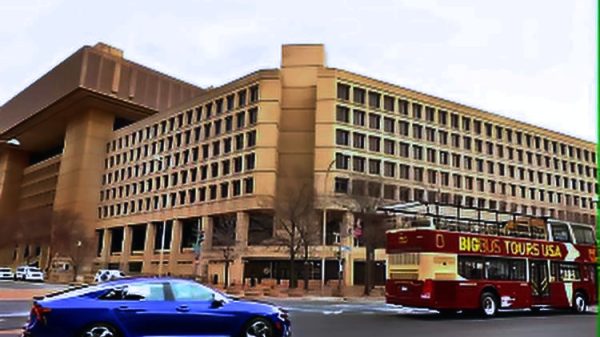
হ্যাকারদের দাবি অনুযায়ী, এফবিআইয়ের একটি অনলাইন চাকরির পোর্টাল থেকে এসব গোপন নথি হাতিয়ে নেওয়া হয়েছে। চুরি হওয়া তথ্যের মধ্যে বর্তমানে কর্মরত ও সাবেক গোয়েন্দা কর্মকর্তা ছাড়াও আবেদনকারীদের নাম, স্থায়ী ঠিকানা, ফোন নম্বর, স্বামী বা স্ত্রীর নাম, বিশেষ কিছু চিকিৎসাসংক্রান্ত তথ্যসহ বেশ কিছু সংবেদনশীল বিষয় রয়েছে। তবে এসব তথ্য এখনো প্রকাশ্যে বা ডার্কওয়েবে পুরোপুরি ফাঁস করা হয়নি বলে জানা গেছে।
এফবিআই পরিচালক ক্যাশ প্যাটেল এবং সংস্থার সাইবার নিরাপত্তা প্রধান ব্রেট লেদারম্যানকে উদ্দেশ করে অনলাইনে দেওয়া এক বার্তায় শাইনিহান্টার্স উল্লেখ করে, ‘আমরা এফবিআইয়ের নিরাপত্তাবলয় ভাঙতে সক্ষম হয়েছি। আমাদের হাতে প্রায় সব এফবিআই এজেন্ট ও আবেদনকারীর অত্যন্ত সংবেদনশীল নথি রয়েছে।’
হ্যাকার দলটি জানায়, চলতি বছরের মার্চ থেকে মে মাসের দিকে এফবিআই তাদের সাইবার হামলা ও ব্ল্যাকমেইলিং কৌশল নিয়ে একটি গণবিজ্ঞপ্তি প্রকাশ করেছিল। সেখানে শাইনিহান্টার্সকে ব্ল্যাকমেইলার ও হুমকিদাতা হিসেবে উল্লেখ করা হয়। ওই বিজ্ঞপ্তির ওপর ভিত্তি করেই এফবিআইয়ের ওপর প্রতিশোধমূলক এই হামলা চালিয়েছে তারা।
হ্যাকাররা হুমকি দিয়ে বলেছে, এক সপ্তাহের মধ্যে ওই সতর্কীকরণ বিজ্ঞপ্তিটি সম্পূর্ণ অপসারণ বা সংশোধন না করা হলে এফবিআইকে আরও গুরুতর পরিণতির মুখোমুখি হতে হবে।
এফবিআইয়ের মুখপাত্র তথ্য ফাঁসের আশঙ্কার কথা স্বীকার করে জানিয়েছেন, সংস্থাটি বিষয়টি সম্পর্কে সম্পূর্ণ অবগত এবং ইতিমধ্যেই তদন্ত শুরু হয়েছে।
এক বিবৃতিতে এফবিআই জানায়, ‘তথ্য ফাঁসের মূল উৎস থার্ড পার্টি নাকি এফবিআইয়ের নিজস্ব অবকাঠামো, তা এখনো নিশ্চিত হওয়া যায়নি। তবে আমরা কঠোরভাবে বিষয়টি তদন্ত করছি এবং নিরাপত্তা ঝুঁকি কমাতে এফবিআইজবস ডট জিওভি-এর থার্ড পার্টি সেবা প্রদানকারী প্রতিষ্ঠানের সঙ্গে ঘনিষ্ঠভাবে কাজ করছি।’
উল্লেখ্য, বুধবার সকালেও ওয়েবসাইটটিতে প্রবেশ করা যায়নি। তার আগের দিন সাইটটির মূল পাতায় লেখা ছিল—‘এই সাইটটি শাইনিহান্টার্স দখল করেছে।’
শাইনিহান্টার্স জানায়, তারা প্রতিষ্ঠানগুলোর মানবসম্পদ ও আর্থিক ব্যবস্থাপনায় ব্যবহৃত ‘ওরাকল পিপলসফট’ (Oracle PeopleSoft) সফটওয়্যারের একটি অনাবিষ্কৃত ‘জিরো ডে’ (Zero-day) বাগ বা ত্রুটি ব্যবহার করে ডেটাবেজে প্রবেশ করেছে। তবে এ বিষয়ে ওরাকলের পক্ষ থেকে কোনো আনুষ্ঠানিক মন্তব্য পাওয়া যায়নি।
হ্যাকারদের মতে, মোট ২ থেকে ৩ টেরাবাইট সাইজের এই বিপুল পরিমাণ ডেটা তাদের নিয়ন্ত্রণে রয়েছে। সাইবার নিরাপত্তা প্রতিষ্ঠান ‘ফ্ল্যাশপয়েন্ট’ মনে করছে, দাবি না মানলে হ্যাকাররা শিগগিরই এসব তথ্য ইন্টারনেটে ছড়িয়ে দিতে পারে।
তবে টাইমসে পাঠানো এক ই-মেইলে হ্যাকার দলটি দাবি করেছে, ‘আমাদের কোনো আর্থিক উদ্দেশ্য নেই এবং আমরা এফবিআইকে ব্ল্যাকমেল করছি না। সত্যকে সামনে আনাই আমাদের একমাত্র লক্ষ্য।’
এই ঘটনা এফবিআইয়ের সাবেক কর্মকর্তা ও সাইবার নিরাপত্তা বিশেষজ্ঞদের স্তম্ভিত করেছে। সাবেক কর্তাদের মতে, কর্মী সম্পর্কিত এত মূল্যবান সংবেদনশীল তথ্য একটি সাধারণ জব পোর্টালের সাথে সংযুক্ত অনলাইন ডেটাবেজে কীভাবে রাখা হলো, তা প্রশ্নবিদ্ধ।
এই সাইবার হামলা যুক্তরাষ্ট্র সরকারের ওপিএম (অফিস অব পারসোনেল ম্যানেজমেন্ট) বিপর্যয়ের কথা মনে করিয়ে দিচ্ছে, যেখানে প্রায় দুই কোটি সরকারি কর্মকর্তা-কর্মচারীর তথ্য চুরি হয়েছিল। এফবিআইয়ের সাম্প্রতিক সময়ে বেশ কিছু সাইবার ব্যর্থতার মুখোমুখি হতে হয়েছে, যার মধ্যে চীনা হ্যাকারদের উপস্থিতি ও ইরানের হ্যাকটিভিস্ট গ্রুপ কর্তৃক এফবিআই পরিচালকের ব্যক্তিগত ই-মেইল ফাঁসের ঘটনাও রয়েছে।
সর্বশেষ এই ঘটনায় যুক্তরাষ্ট্রের শীর্ষ গোয়েন্দা সংস্থার ডিজিটাল সাইবার নিরাপত্তার কড়াকড়ি নিয়ে আবারও বিশ্বজুড়ে তীব্র আলোচনার সৃষ্টি হয়েছে।